ARES-WAF — Web Uygulama Güvenlik Duvarı
Web sitelerini SQL Injection, XSS, RCE, zararlı dosya yükleme ve bot trafiğine karşı gerçek zamanlı koruyan; tek PHP dosyası veya sunucu ajanıyla dakikalar içinde devreye giren, panelden yönetilen WAF ürünü.
Rol: Ürün fikri, mimari, tespit motoru, panel ve yayına alma · Durum: Yayında, abonelik modeliyle
Problem
Küçük ve orta ölçekli web siteleri çoğu zaman paylaşımlı hostingde, güncellenmeyen eklentilerle çalışıyor. Kurumsal WAF çözümleri ise bu siteler için pahalı ve karmaşık. Amaç, kurulumu dakikalar süren ama savunması katmanlı bir güvenlik duvarı sunmaktı.
Mimari
- Merkezî inceleme servisi ve yönetim paneli: İlk sürüm Python (FastAPI) ve SQLite ile geliştirildi.
- Tek dosyalık PHP ajanı: Korunan sitede
auto_prepend_fileile tüm isteklerden önce çalışıyor. İsteği servise gönderiyor, karara göre geçiriyor ya da engelleme sayfasını gösteriyor. - Kesintide davranış: Servise ulaşılamazsa domain başına seçilebilir. "Açık kal" seçilirse site çalışmaya devam eder, "kapalı" seçilirse istekler engellenir.
- Lisans doğrulaması: Her istekte gerçek
Host, domainin süresi ve API anahtarı doğrulanıyor. Kopyalanan ajan başka bir sitede koruma sağlamıyor ve panelde "lisanssız" olarak görünüyor.
Tespit katmanları
- İmza + sezgisel puanlama: SQLi, XSS, LFI, RCE, SSRF, SSTI, XXE, deserialization, Log4Shell/Spring4Shell, JWT
alg:none, bulut metadata SSRF ve daha fazlası. Parametre değerlerinin yanında parametre adları da taranıyor. - Dosya yükleme içeriği: Dosyanın gerçek türü ilk baytlardan (magic number) belirleniyor. Web-shell imzaları, GIF/JPEG başlıklı polyglot dosyalar ve script içeren SVG'ler yakalanıyor.
- Davranış analizi: Kısa pencerede ani istek patlaması, yol keşfi/fuzzing ve credential stuffing tespiti yapılıyor.
- Tuzak (honeypot) yollar ve çapraz-domain istihbaratı: Tuzak yola dokunan IP anında yasaklanıyor. Birden fazla sitede saldırgan olarak görülen bir IP'nin şüpheli istekleri sıkılaştırılıyor; itibar puanı tek başına hiçbir isteği engellemiyor.
- JS meydan okuma (proof-of-work): "Gri bölgedeki" istekler engellenmek yerine hafif bir doğrulamadan geçiriliyor.
- Pozitif güvenlik modeli: Bir API yolu için izin verilen metodlar ve parametreler tanımlanıyor; liste dışındaki her şey engelleniyor.
- "Saldırı altında" modu: Saldırı dalgasında eşikler geçici olarak otomatik sıkılaştırılıyor. Bu mod korumayı hiçbir zaman gevşetmiyor.
Yönetim
- Yönetici paneli: Domainler, saldırı akışı, IP yönetimi (CIDR), özel regex kuralları, yol kuralları, webhook uyarıları (Slack/Discord) ve denetim kaydı.
- Test alanı: Gerçek motoru kayıt oluşturmadan çalıştırıyor.
- Müşteri portalı: Her domain sahibi yalnızca kendi verisini görüyor. Domain kimliği her zaman imzalı oturum çerezinden alınıyor, istemciden asla kabul edilmiyor.
- SIEM entegrasyonu: Olaylar Syslog/CEF formatında gerçek zamanlı aktarılıyor; CSV/JSON dışa aktarım da var.
Doğrulama
Motorun yanlış pozitif ve yanlış negatiflerini ölçmek için zafiyetli bir pentest laboratuvarı sayfası ve yük testi betiği yazıldı. Yeni müşterilere önce bir süre "izle" modunda çalışıp sonra "engelle" moduna geçmeleri öneriliyor.
Hiçbir WAF %100 değildir; ARES-WAF katmanlı savunmanın bir parçası olarak tasarlandı. Uygulama kodunda parametreli sorgu ve çıktı kaçışı yine şarttır.
Görseller
Ürünün herkese açık tanıtım sayfasından alınmıştır. Panel önizlemesi örnek verilerle çalışan bir demodur.
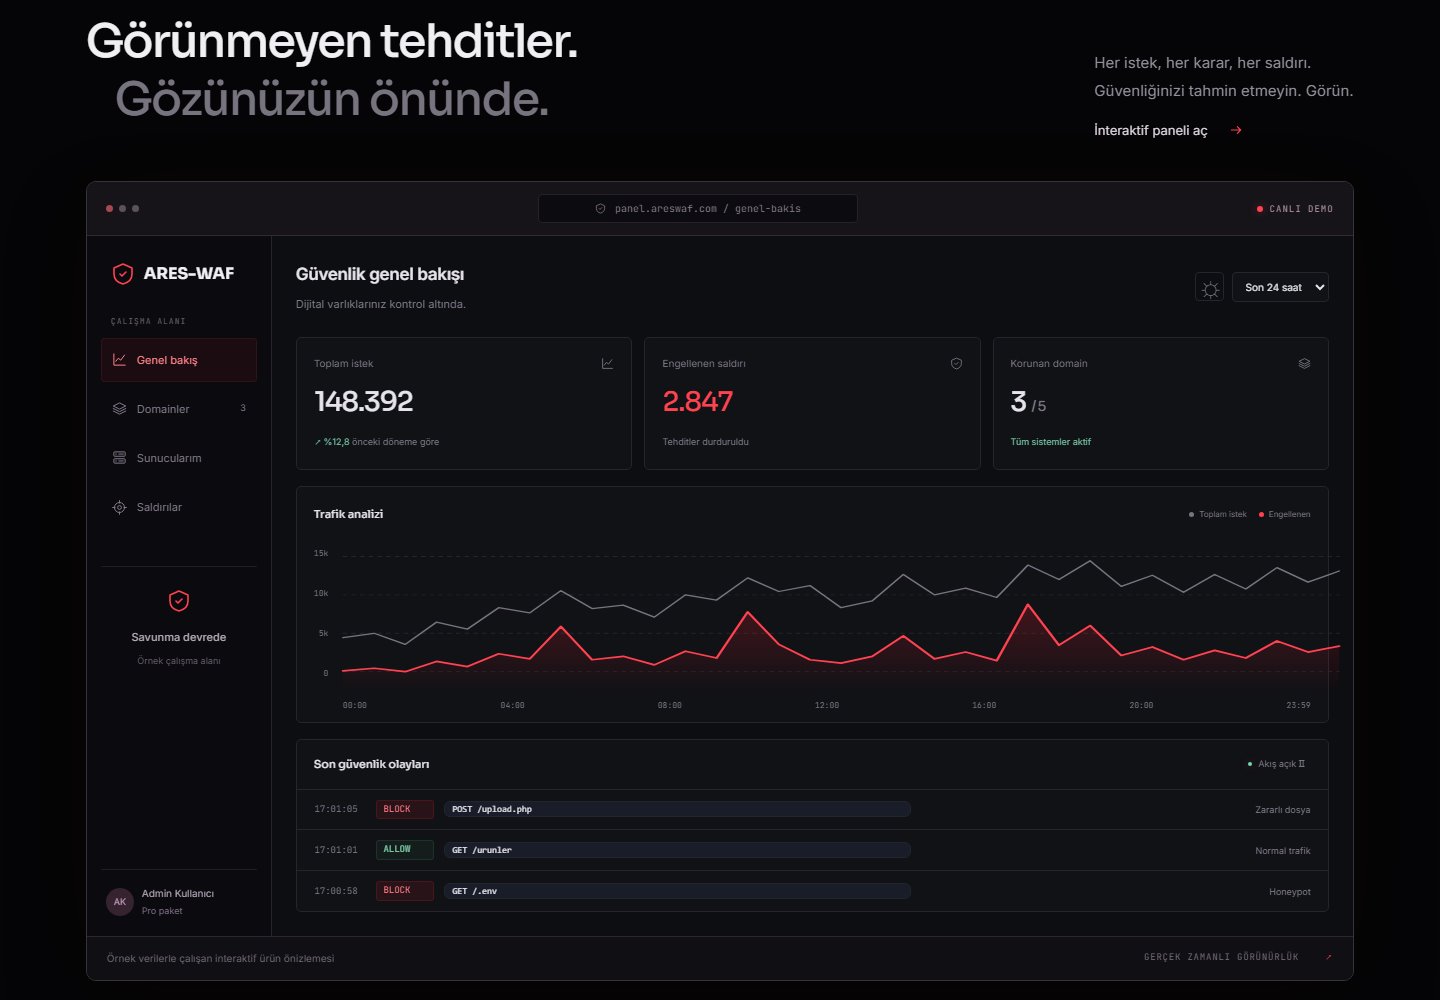 Komuta merkezi: trafik analizi ve canlı güvenlik olayları (örnek veri)
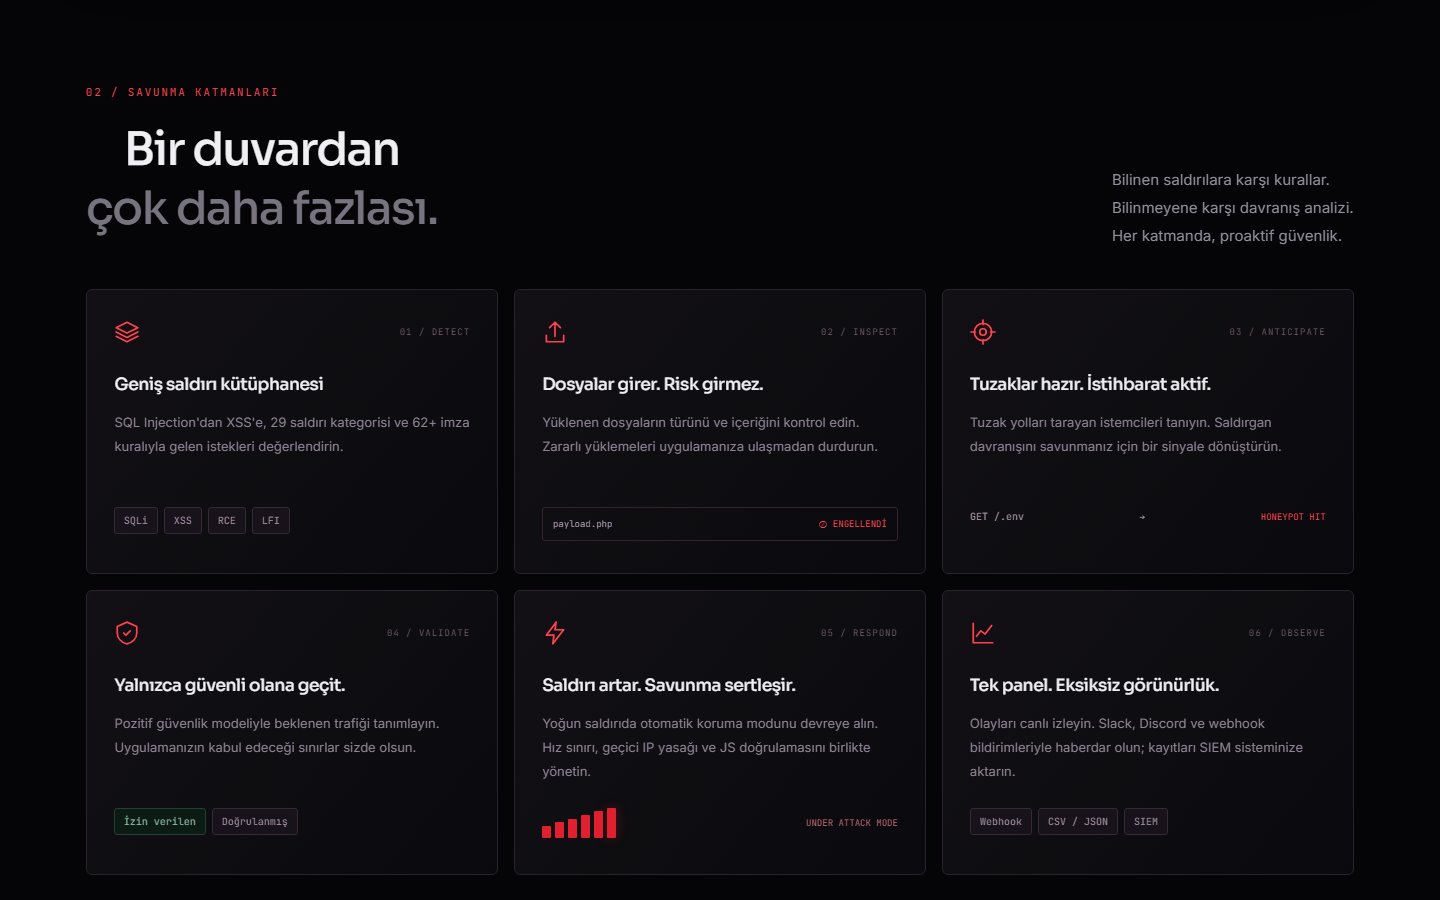 Savunma katmanları: tespit, dosya denetimi, tuzaklar, pozitif model, otomatik tepki, gözlem