Yeni fırsatlara açığım

Merhaba, ben

Rüzgar Bozok

Web Uygulama Güvenliği

Web uygulamalarını bir saldırganın gözüyle test ediyor, bulduğum zafiyetleri anlaşılır biçimde raporluyor ve kalıcı olarak nasıl düzeltileceğini gösteriyorum. Hem sızma testi hem de yazılım geliştirme tarafında çalıştığım için güvenliği kodun içinden ele alıyorum.

01.~/about

Hakkımda

Kim olduğum ve neye odaklandığım.

Merhaba, ben Rüzgar Bozok. Web uygulama güvenliği, sızma testi ve yazılım geliştirme alanlarında çalışıyorum. Küçük yaşta başlayan sistemleri anlama merakım, bugün bir uygulamaya hem saldırganın hem de onu yazan geliştiricinin gözüyle bakmama dönüştü. Bana göre bir açığı bulmak işin yarısı; asıl değer, neden oluştuğunu anlamak ve kalıcı olarak kapatılmasını sağlamakta.

Neler yapıyorum?

  • Web uygulamalarında OWASP Top 10 odaklı manuel ve otomatik güvenlik testleri
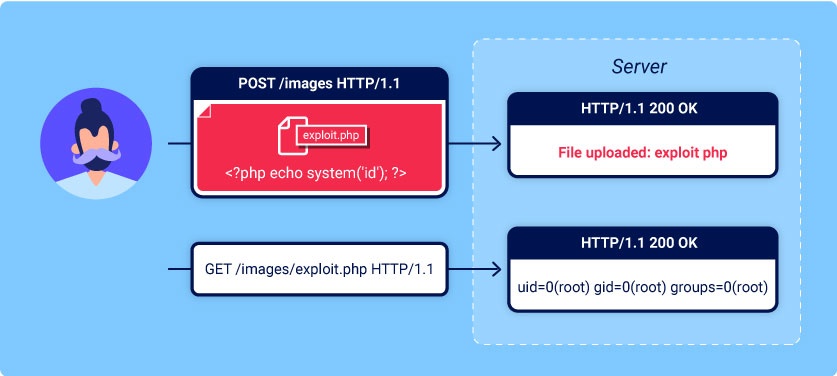
  • XSS, SQL Injection, CSRF ve dosya yükleme gibi zafiyetlerin analizi ve istismar senaryoları
  • Bulguların kök nedenine inen, kod seviyesinde düzeltme önerileri
  • Python ile test süreçlerini hızlandıran kendi pentest araçlarımı geliştirme

Savunma tarafını da tanımak için SOC, SIEM ve tehdit istihbaratı alanlarında eğitimler aldım; Linux ve Active Directory gibi altyapı konularıyla da ilgileniyorum. Saldırgan ve savunmacı bakış açısını birlikte değerlendirmek, bulguları gerçekçi biçimde önceliklendirmeme yardımcı oluyor.

Öğrendiklerimi Blog bölümünde zafiyet analizleri ve teknik yazılar olarak paylaşıyorum. Teknik konuları sade bir dille anlatmanın hem kendi öğrenmemi derinleştirdiğine hem de güvenlik farkındalığına katkı sağladığına inanıyorum.

Sızma testi, uygulama güvenliği veya güvenli yazılım geliştirme rollerinde bir ekibe katkı sağlayabileceğim fırsatlara açığım.

8 Proje
12 Sertifika
7 Blog yazısı
02.~/skills

Yetenekler

Teknik yetkinliklerim ve kullandığım araçlar.

Web Güvenliği

07
  • OWASP Top 10
  • XSS
  • SQL Injection
  • CSRF
  • Dosya Yükleme Zafiyetleri
  • Erişim Kontrolü / IDOR
  • Kimlik Doğrulama & Oturum Güvenliği

Sızma Testi & Araçlar

05
  • Burp Suite
  • Nmap
  • sqlmap
  • Metasploit
  • Kali Linux

Yazılım Geliştirme

06
  • Python
  • PHP
  • JavaScript
  • SQL
  • Bash
  • Git

Savunma & SOC

04
  • SIEM
  • Log Analizi
  • Tehdit İstihbaratı
  • Olay Müdahalesi

Sistem & Ağ

03
  • Linux
  • Active Directory
  • Ağ Temelleri

03.~/services

Hizmetler

Web uygulamalarınız için sunabildiğim güvenlik hizmetleri.

01

Web Uygulama Sızma Testi

Web uygulamalarında kimlik doğrulama, yetkilendirme, girdi doğrulama ve iş mantığı zafiyetlerinin OWASP metodolojisiyle manuel ve otomatik olarak tespit edilmesi.

  • OWASP Top 10 & WSTG kapsamı
  • Manuel olarak doğrulanmış bulgular
  • Risk derecelendirmeli, çözüm odaklı rapor
02

API Güvenlik Testi

REST API'lerde yetkilendirme hataları, veri sızıntısı ve hatalı yapılandırmaların tespit edilmesi.

  • OWASP API Security Top 10
  • IDOR / BOLA testleri
  • Kimlik doğrulama ve rate limit kontrolleri
03

Güvenli Kod İncelemesi

Uygulama kaynak kodunun güvenlik açısından incelenmesi ve zafiyetlerin kök nedenine yönelik düzeltme önerileri.

  • Manuel inceleme + statik analiz
  • Zafiyetli kod ve güvenli alternatifi
  • Geliştirici ekiple birlikte düzeltme
04

Güvenli Yazılım Geliştirme

Güvenliği sonradan eklenen bir katman olarak değil, geliştirme sürecinin parçası olarak ele alan uygulamalar.

  • Girdi doğrulama ve çıktı kodlama
  • Güvenli oturum ve kimlik yönetimi
  • Güvenlik başlıkları ve sıkılaştırma

04.~/projects

Projeler

Üzerinde çalıştığım projeler, araçlar ve çalışmalar.

Siber Güvenlik Ürünü Eylül 2026 — Günümüz

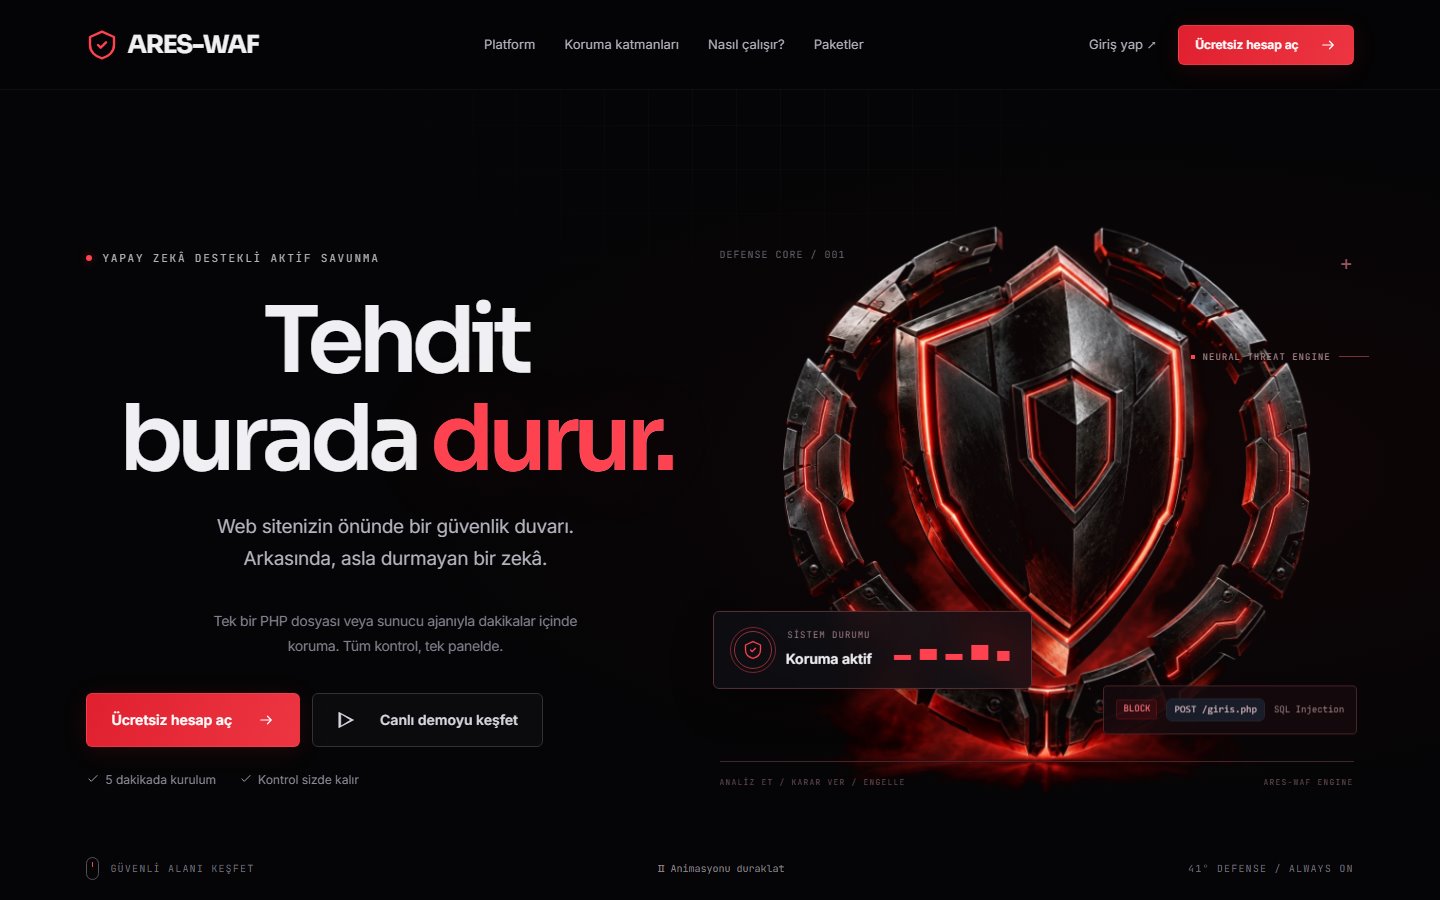
ARES-WAF — Web Uygulama Güvenlik Duvarı

Web sitelerini SQL Injection, XSS, RCE, zararlı dosya yükleme ve bot trafiğine karşı gerçek zamanlı koruyan; tek PHP dosyası veya sunucu ajanıyla dakikalar içinde devreye giren, panelden yönetilen WAF ürünü.

  • Python
  • FastAPI
  • PHP
  • SQLite
  • WAF
  • OWASP
Detaylar

Web Uygulaması Kasım 2026

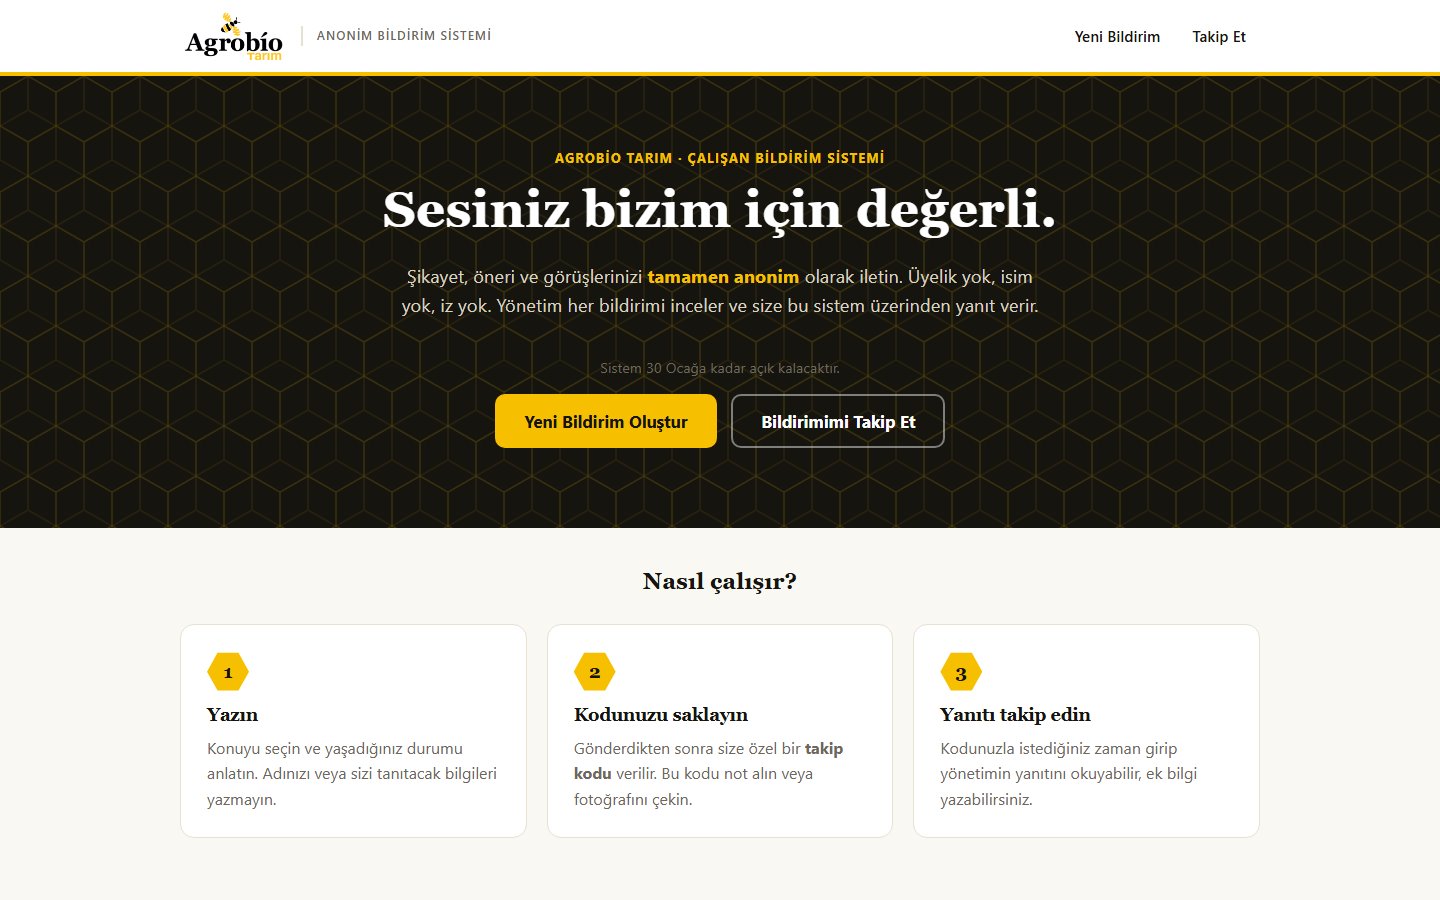
Agrobio — Anonim Çalışan Bildirim Sistemi

Agrobio Tarım çalışanlarının şikayet ve önerilerini tamamen anonim iletmesi için, mahremiyet baştan tasarıma dahil edilerek (privacy by design) geliştirilen bildirim ve takip sistemi.

  • PHP 8.5
  • Apache
  • Privacy by Design
  • CSP
  • DuckDNS
Detaylar

Masaüstü Uygulaması Kasım 2026

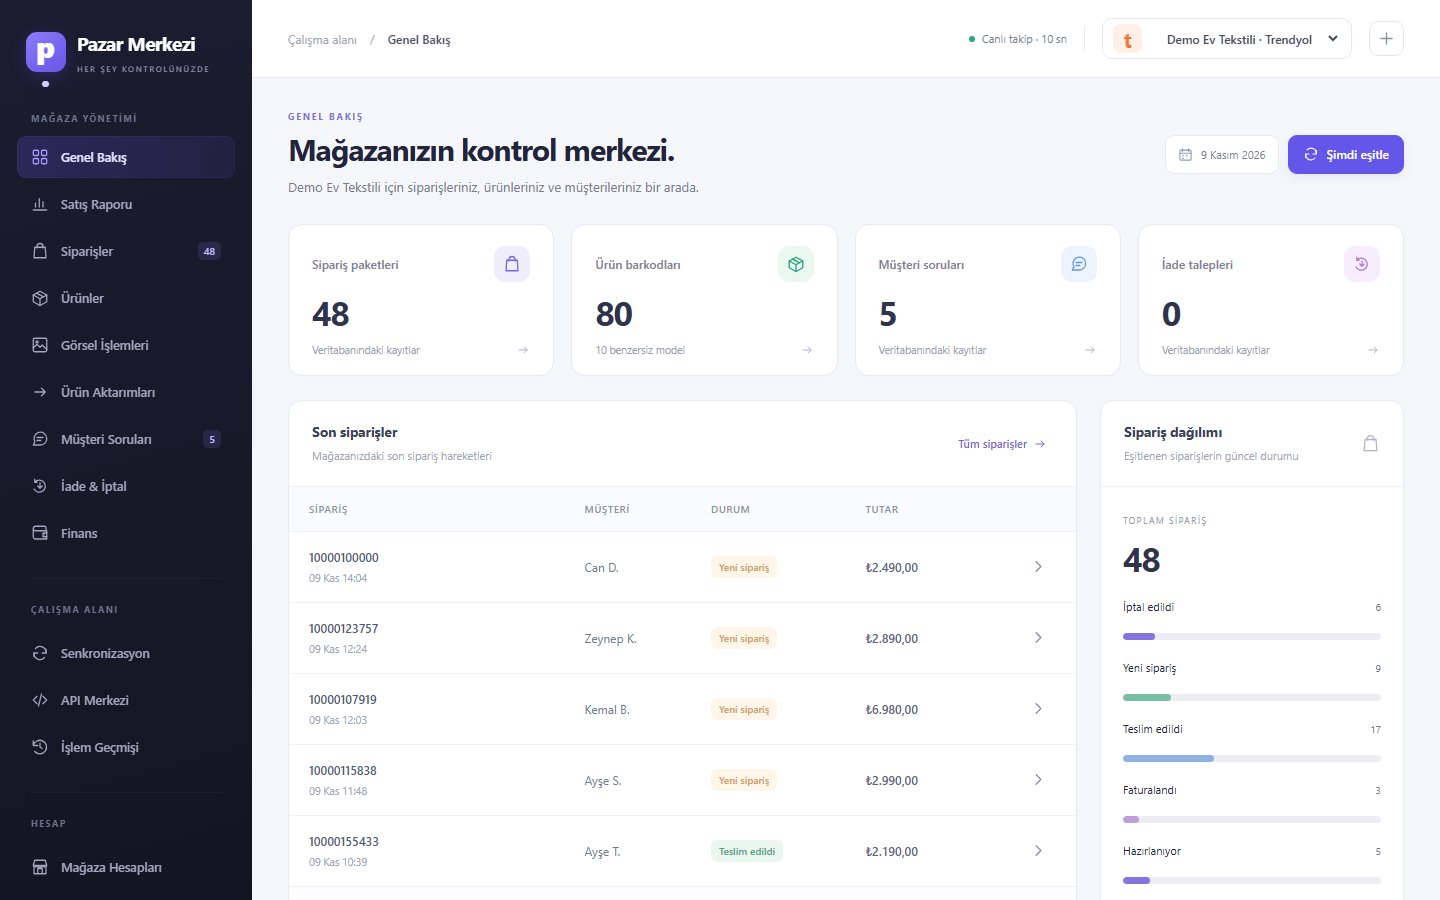
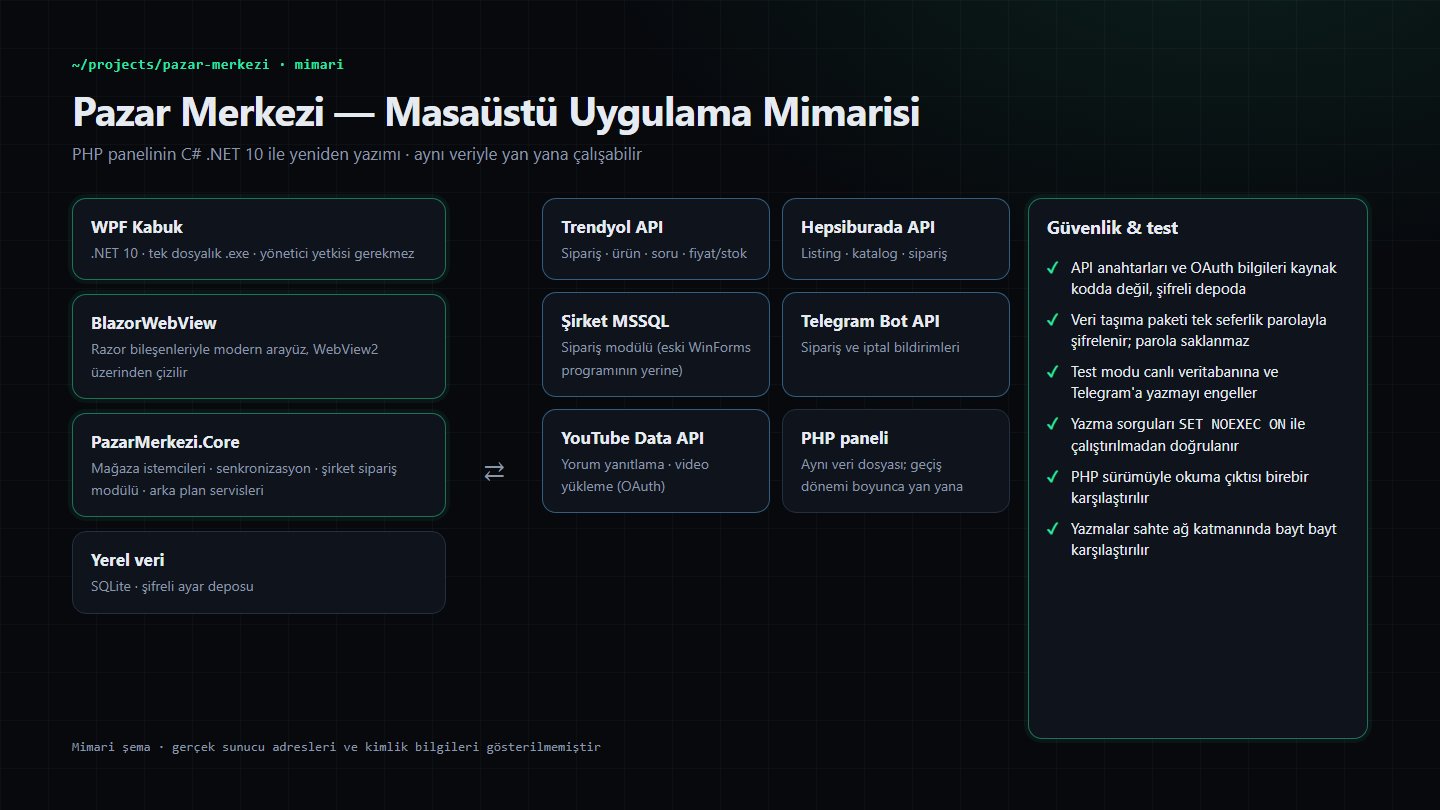
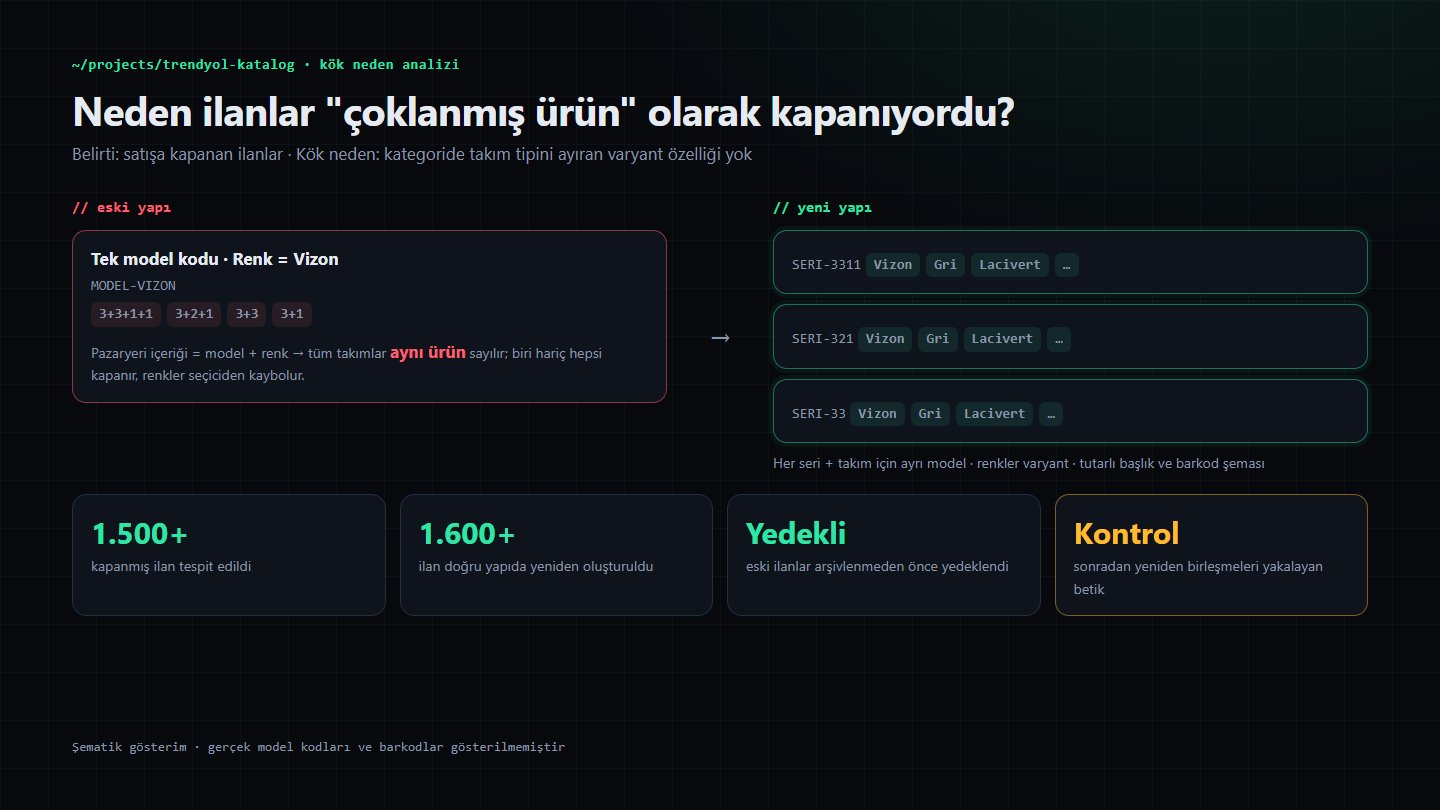
Pazar Merkezi — Modern Masaüstü Uygulaması

Pazaryeri panelinin C# .NET 10 ile modern bir masaüstü uygulamasına dönüştürülmesi; şirket sipariş modülü, YouTube kanal yönetimi ve tek dosyalık güvenli dağıtım.

  • C#
  • .NET 10
  • WPF
  • Blazor
  • MSSQL
  • SQLite
Detaylar

Mobil Uygulama Ekim 2026

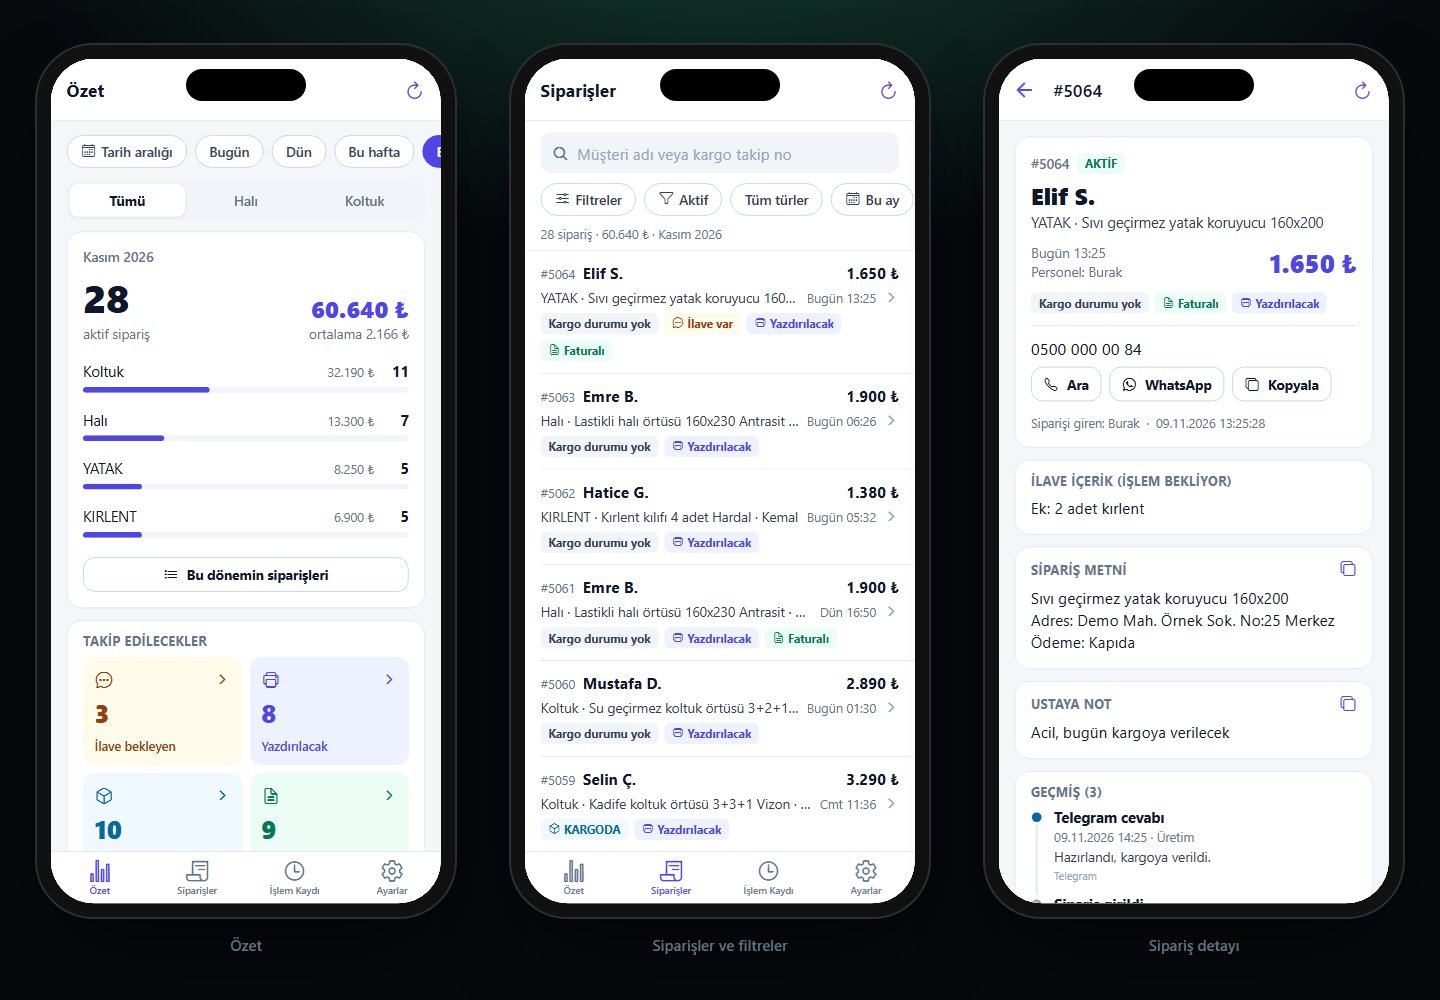
Şahane Mobil — Sipariş Takip Uygulaması

Şirket siparişlerinin telefondan takibi için geliştirilen mobil/web uygulaması ve şirket veritabanına güvenli erişim sağlayan Node.js API köprüsü.

  • React Native
  • Expo
  • TypeScript
  • Node.js
  • MSSQL
  • Let's Encrypt
Detaylar

Masaüstü Uygulaması Ekim 2026

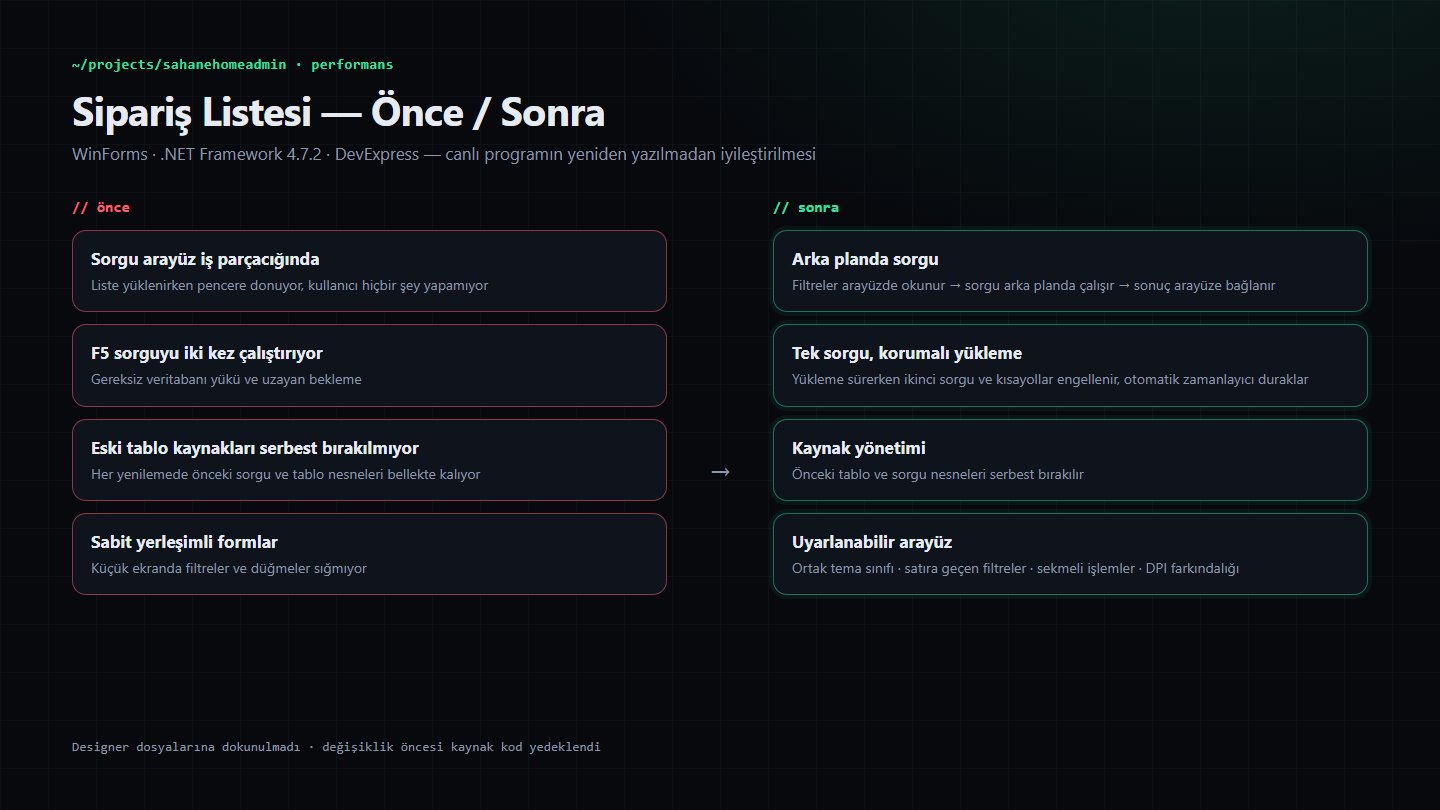
SahaneHomeAdmin — Arayüz ve Performans Yenilemesi

Şirketin kullandığı WinForms sipariş yönetim programının arayüzünün modernleştirilmesi ve sipariş listesindeki donma sorunlarının giderilmesi.

  • C#
  • WinForms
  • .NET Framework
  • DevExpress
  • Performans
Detaylar

Masaüstü Uygulaması Kasım 2026

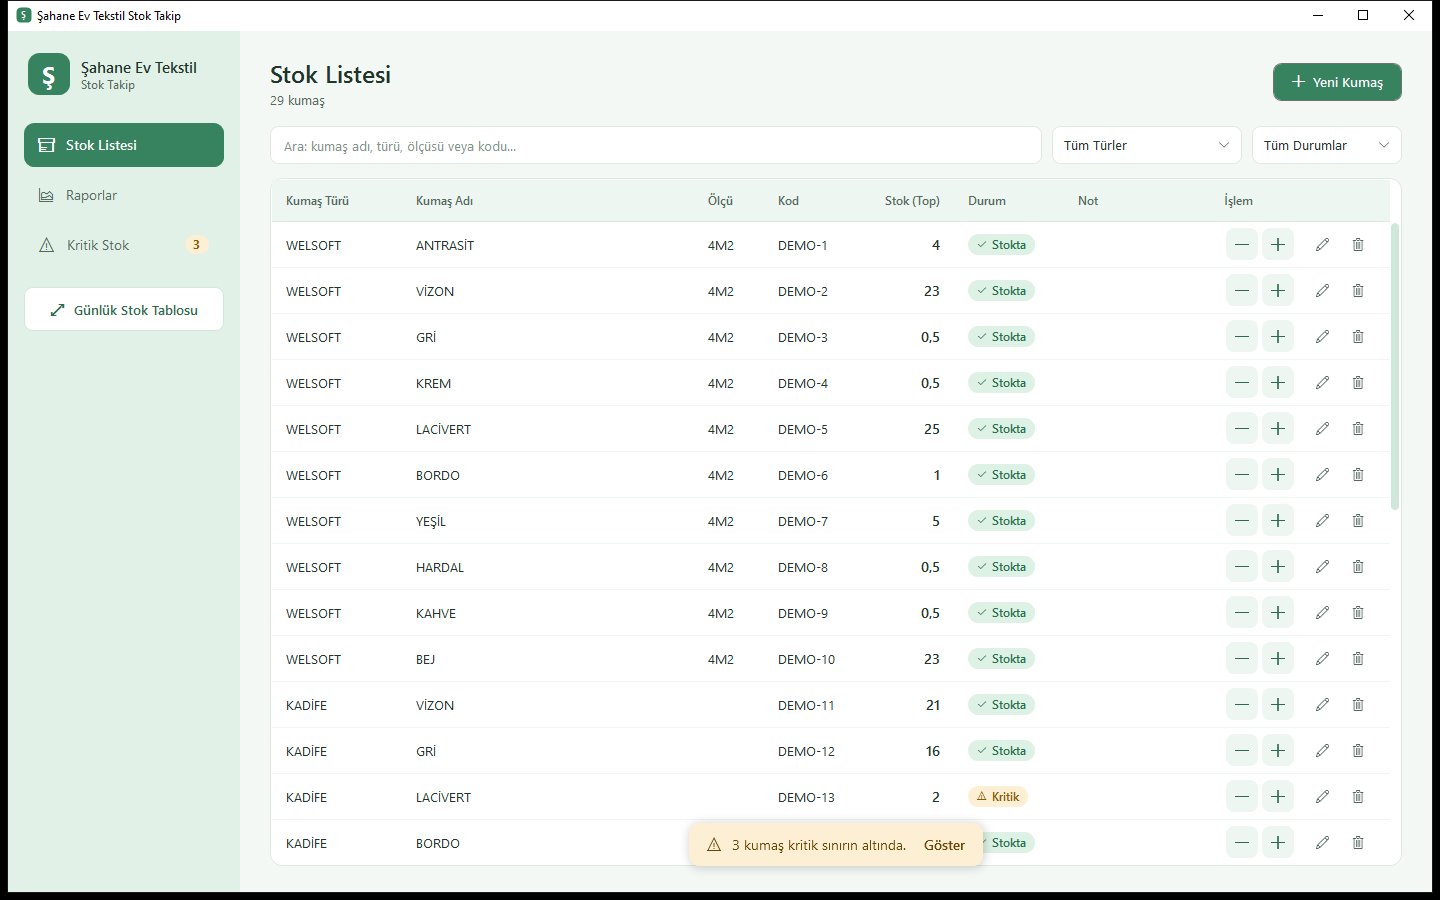
Şahane Ev Tekstil — Stok Takip Programı

Excel'de tutulan kumaş stoklarını sade bir masaüstü programına taşıyan, her sabahki üretim raporunu tek ekranda hazırlayan stok takip uygulaması.

  • C#
  • WPF
  • .NET
  • Stok Yönetimi
Detaylar

05.~/experience

Deneyim & Eğitim

Kariyer ve eğitim yolculuğum.

Deneyim

  1. 2026 — Günümüz

    Yazılım Geliştirme ve Yazılım Güvenliği

    Şahane Ev Tekstil · Antalya

  2. 2022 - Günümüz

    Freelance - Yazılım/Siber Güvenlik

    Web · Remote

  3. 2023 - 2025

    Yazılım Geliştirme

    Dorf Pizza · Antalya

  4. 2024 - 2025

    Siber Güvenlik Stajyeri

    Agrobio · Antalya

Eğitim

  1. 2023 - 2025

    Bilişim Güvenliği Teknolojisi

    Selçuk Üniversitesi · Konya

06.~/certificates

Sertifikalar

Doğrulanabilir yetkinlik belgelerim.

Uygulamalı Sızma Testi Uzmanı

BTK Akademi

Tarih
Kasım 2024

Etik Hacker Olma Kursu

BTK Akademi

Tarih
Ocak 2023

Siber Tehdit İstihbaratı ve Tehdit Avcılığı

BTK Akademi

Tarih
Kasım 2024

SIEM Temelleri

BTK Akademi

Tarih
Kasım 2024

Introduction to Cybersecurity

Cisco

Tarih
Kasım 2024

Cyber Threat Management

Cisco

Tarih
Kasım 2024

Siber Güvenlik Okulu

Coderspace

Tarih
Ocak 2025

NDG Linux Unhatched

Cisco Networking Academy

Tarih
Şubat 2025

CCNA: Introduction to Networks

Cisco

Tarih
Mart 2025

SOC Analyst Learning Path

LetsDefend

Tarih
Nisan 2025

Malware Analysis Skill Path

LetsDefend

Tarih
Mayıs 2025

Junior SOC Analyst

CyberExam

Tarih
Ekim 2026

07.~/blog

Blog

Web zafiyetleri, sızma testi teknikleri ve güvenli kodlama üzerine yazılar.

Sistem & Ağ Güvenliği

Active Directory Nedir? Kurumsal Ağların Gizli Kahramanı

Active Directory nedir, nasıl çalışır ve neden kurumsal ağlar için kritiktir? Bu yazıda temel bileşenleri, yetenekleri ve güvenlik açısından önemiyle AD’yi sade bir dille anlatıyorum.

22 Temmuz 2025 2 dk

  • Active Directory
  • Windows Server

Sistem & Ağ Güvenliği

GRUB Şifresi Kırıldı: Linux Sistemlerde Root Yetkisi Nasıl Alınır?

GRUB şifresi sizi güvende tutmaz! Bu yazıda, fiziksel erişimi olan bir saldırganın GRUB yapılandırmasını nasıl manipüle ederek root yetkisi elde edebileceğini ve bu zafiyetten korunmak için neler yapılması gerektiğini adım adım anlatıyorum.

22 Temmuz 2025 2 dk

  • Linux
  • GRUB
  • Fiziksel Erişim

Web Zafiyetleri A01:2021

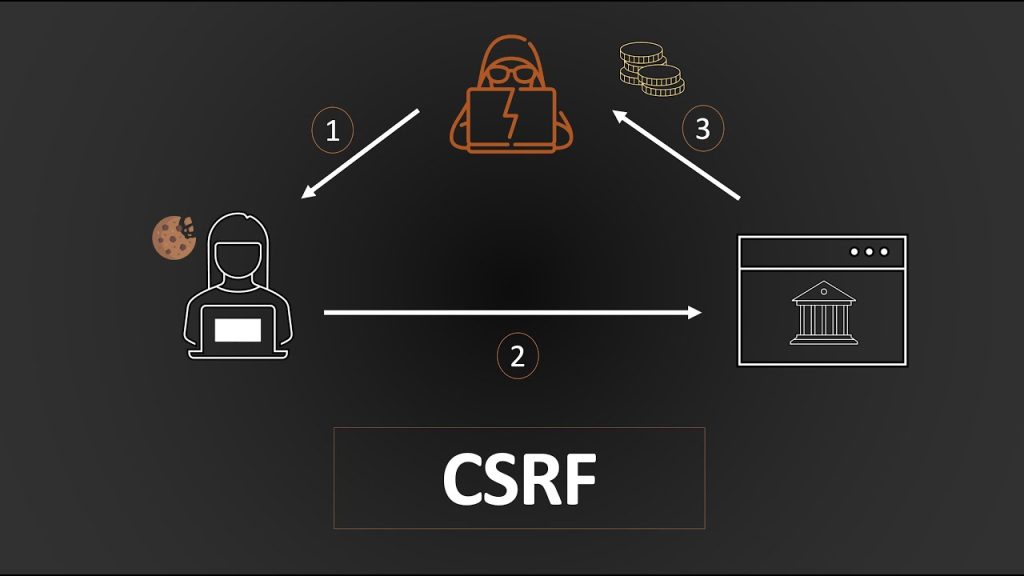
CSRF Nedir? Cross-Site Request Forgery

CSRF, kullanıcıların bilgisi dışında kötü amaçlı işlemler yapılmasını sağlayan saldırıdır. Bu yazıda CSRF'nin ne olduğunu ve korunma yöntemlerini öğreneceksiniz.

13 Temmuz 2025 4 dk

  • CSRF
  • Oturum Güvenliği

Web Zafiyetleri A03:2021

SQL Injection saldırısı nedir ?

Web uygulama geliştirenlerin sıkça karşılaştığı saldırı türü SQL Injection saldırı türü nedir ?

25 Mart 2024 4 dk

  • SQL Injection
  • Veritabanı

08.~/contact

İletişim

Bir fırsat ya da proje için bana ulaşın.

Bir iş fırsatı, iş birliği ya da yalnızca merhaba demek için mesaj bırakabilirsiniz. En kısa sürede dönüş yaparım.